ISP Radius 2.0: configurazione e gestione completa
Configurare server, NAS, pool, profili e account, controllare sessioni, traffico e automazioni SNMP.
Ultimo aggiornamento: 2026-09-01
Ordine corretto di configurazione
ISP Radius 2.0 collega il servizio commerciale alla vera autenticazione di rete. Prima di creare account occorre preparare, nell’ordine, collegamento al database Radius, NAS, eventuali pool IP, realm, profili e regole generali. Solo dopo si associano gli account ai clienti e ai servizi.
Una credenziale salvata in ISP Billing non prova che l’accesso PPPoE funzioni: il NAS deve raggiungere il server, usare lo stesso secret, inviare accounting e riconoscere gli attributi restituiti.
Server Radius e sicurezza
In Impostazioni → Server si indicano host, database, utente e password del database Radius. Il server primario di fallback, la porta API e la Reboot API Key servono alle operazioni remote previste dall’installazione. Usare un utente database dedicato, limitato alle sole tabelle necessarie, e consentire la rete dell’applicazione nel firewall.
Non pubblicare database, API o porta accounting su Internet senza filtraggio. Verificare separatamente connessione SQL, raggiungibilità del server e permessi; una prova riuscita non sostituisce il controllo di autenticazione e accounting.
NAS: cosa inserire e perché
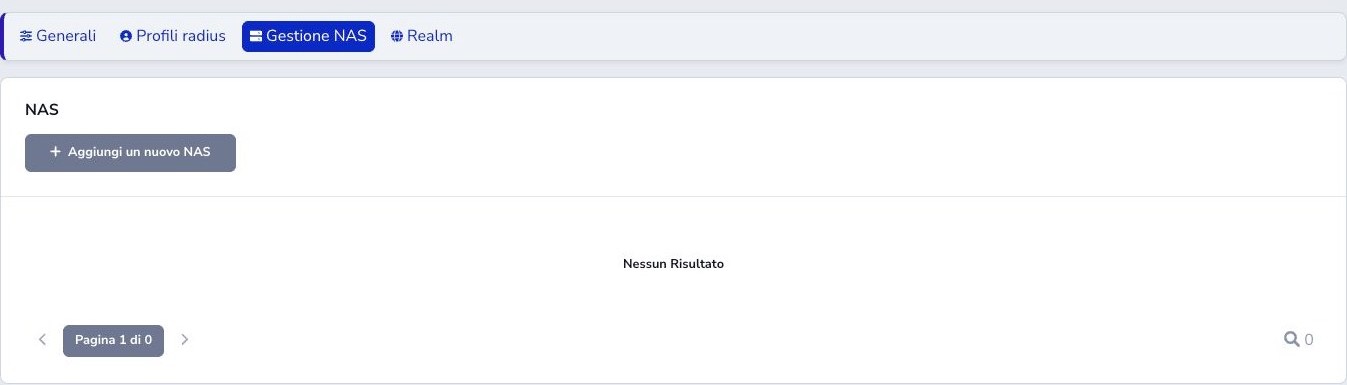
Ogni router, concentratore PPPoE o apparato che interroga Radius va registrato come NAS. Indirizzo IP deve corrispondere alla sorgente vista dal server; Nome e descrizione servono agli operatori; tipo identifica il vendor, porta indica normalmente il servizio di autenticazione, secret deve coincidere sui due lati. Server e community sono opzionali e dipendono dall’infrastruttura.
Se il traffico attraversa NAT, registrare l’indirizzo realmente ricevuto dal Radius. La modifica aggiorna il NAS già associato allo stesso ISP anche quando i valori restano invariati, senza crearne una seconda copia. Dopo il salvataggio eseguire una prova controllata e leggere access request e sessione.
Pool IPv4 e IPv6
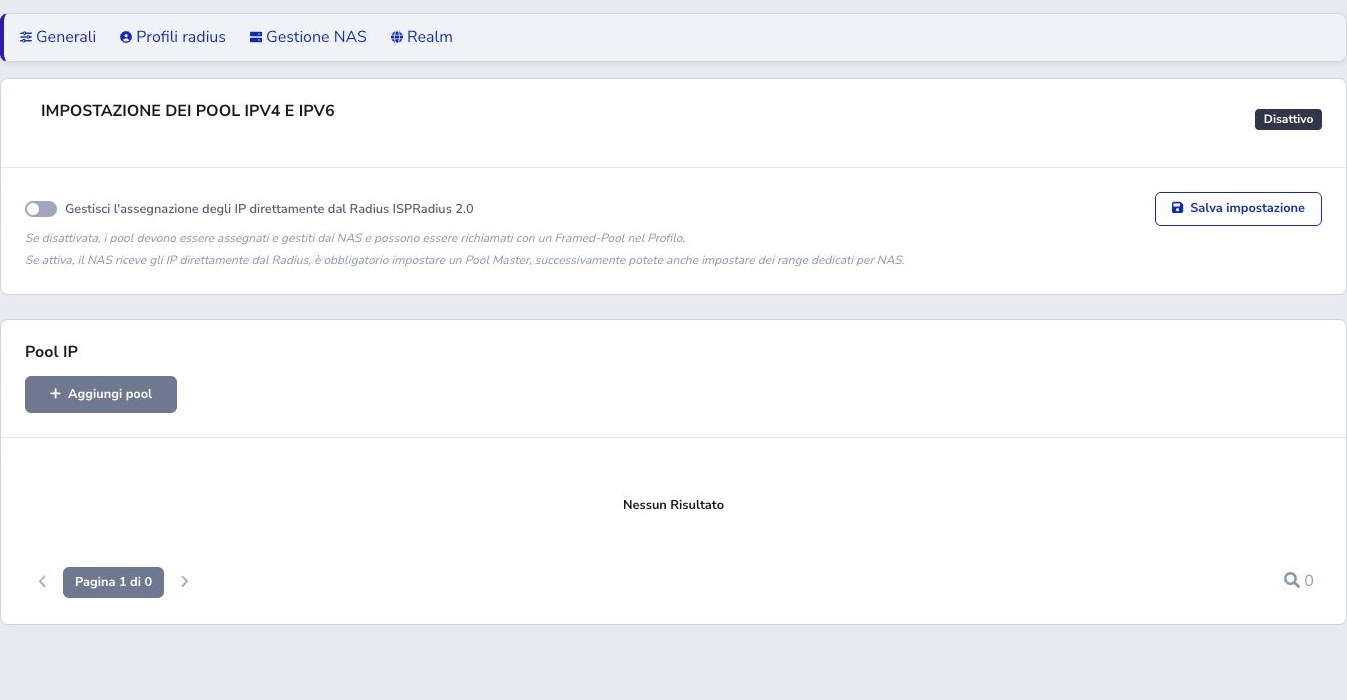
Con la gestione locale disattiva, gli indirizzi vengono assegnati dal NAS e il profilo può richiamare un Framed-Pool. Attivandola, ISP Radius 2.0 assegna direttamente gli IP: il primo pool Master è obbligatorio e i pool successivi possono essere limitati a NAS specifici.
Il nome non contiene spazi; ogni intervallo IPv4 usa inizio e fine, non deve sovrapporsi a DHCP, management o altri pool. Per IPv6 si abilita il pool, si definiscono i range di prefissi e si può usare il calcolatore per suddividere un prefisso base. Controllare capacità, prefisso assegnato e delega prima della produzione.
Profili e attributi Radius
Il profilo è un gruppo di attributi riutilizzabile dagli account. Inserire un nome stabile e, per ogni riga, attributo, operatore e valore. := imposta o sostituisce un valore; operatori differenti hanno semantica Radius diversa e non vanno copiati senza conoscere il dizionario del NAS.
Tra gli esempi comuni rientrano velocità vendor-specific, Framed-Pool, timeout e filtri. Il parental control può collegare un secondo profilo dedicato. Prima di modificare un profilo già usato, controllare quanti account ne dipendono; Sposta account consente una migrazione esplicita.

Realm PPPoE
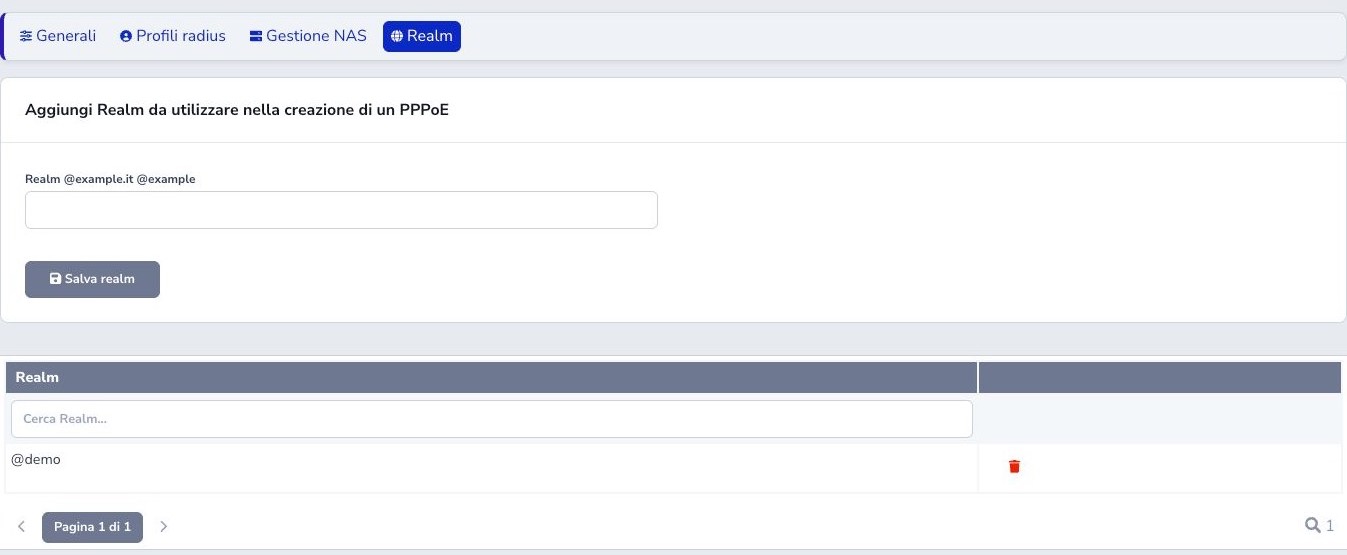
Il realm è il suffisso del nome utente, per esempio @isp.example. Va creato prima degli account quando il modello di autenticazione lo richiede e deve essere coerente con CPE, concentratore e regole di routing. Evitare di aggiungere due volte la chiocciola o di cambiare un realm già distribuito senza un piano di migrazione.
Creare e collegare un account
Selezionare cliente e indirizzo di installazione, impostare username, password, profilo e stato. Il pulsante accanto alla login può comporla in minuscolo come codicecliente-ID@realm: in creazione mostra [id] come anteprima e inserisce l’ID Radius reale durante il salvataggio; in modifica usa subito l’ID esistente. Se il campo viene poi modificato manualmente, la generazione automatica viene annullata.
Il pulsante accanto alla password genera una credenziale casuale di 16 caratteri con maiuscole, minuscole e numeri. Il campo resta gestito come credenziale Radius e non come password di accesso al pannello. L’account può essere creato dalla sezione Radius o collegato durante la configurazione di un servizio; il servizio resta il riferimento commerciale, mentre l’account governa l’accesso tecnico.
Usare credenziali uniche, associare l’indirizzo corretto e verificare eventuale IP pubblico o statico. Sospensione, riattivazione e cessazione cambiano il ciclo di vita; disconnessione termina soltanto la sessione corrente e non equivale a disabilitare l’account.
Dashboard, sessioni e diagnostica
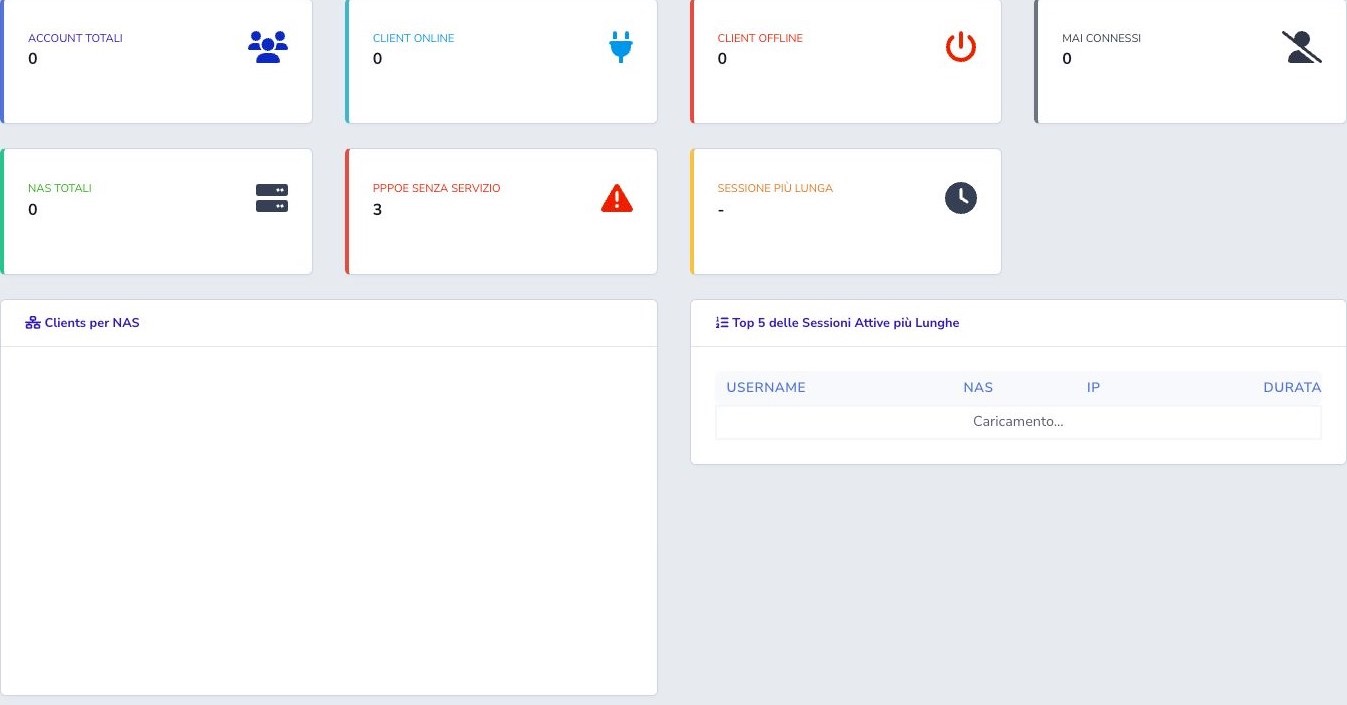
La dashboard riassume account, online, offline, mai connessi, NAS, PPPoE senza servizio e sessioni più lunghe. Le liste dedicate separano problemi differenti: mai connesso indica assenza di una prima sessione, offline uno storico senza collegamento corrente, non fatturato un account tecnicamente attivo che richiede controllo commerciale.
Sessioni e access request mostrano tempi, NAS, indirizzi, traffico e risultati di autenticazione. Nella cronologia, NAS IP cerca l’indirizzo completo, mentre IP Client usa una ricerca per contenuto e consente anche di indicare soltanto un prefisso, per esempio 10.230.1.; Attiva nell’intervallo permette di scegliere data, ora, minuti e secondi e restituisce le sessioni sovrapposte al periodo, comprese quelle iniziate prima e ancora aperte.
Export con dati intestatario genera in background un PDF o un file Excel con PPPoE, evidenze temporali, IP Client, intestatario, dati fiscali configurati e indirizzo d’installazione. Richiede sempre un intervallo non superiore a 24 ore e almeno uno tra NAS IP e IP Client; IP Client può essere un indirizzo completo oppure un prefisso IPv4, con il carattere % consentito soltanto alla fine. La card sotto la tabella mostra elaborazione e download fino alla pulizia notturna. Nelle sessioni online la durata viene calcolata dall’inizio finché non arriva il contatore Radius; upload e download senza contatori disponibili sono mostrati come 0 B.
I valori di traffico diventano effettivi quando il NAS invia gli Interim-Update e FreeRADIUS aggiorna radacct. Esportare solo l’intervallo necessario e proteggere i file, perché contengono dati anagrafici e di utilizzo.
SNMP, Edge Agent e monitoraggio automatico
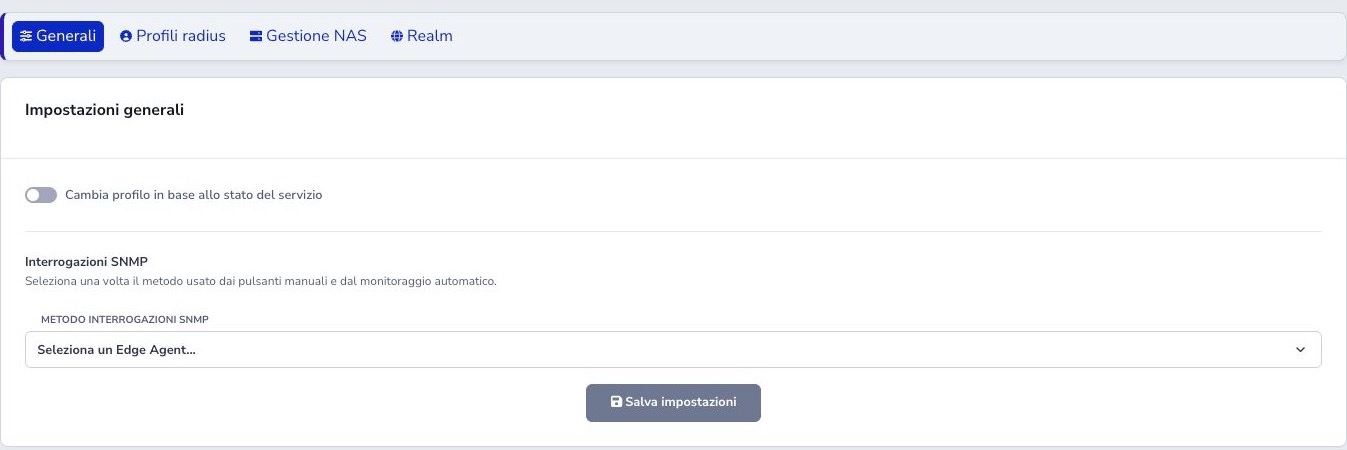
Nelle impostazioni generali si sceglie il metodo SNMP usato sia dai pulsanti manuali sia dal monitoraggio automatico. Un Edge Agent consente interrogazioni dalla rete privata senza esporre gli apparati al cloud. Prima si registra e abilita l’Agent, poi si seleziona nel modulo Radius.
Le azioni possono leggere configurazione e stato, produrre snapshot e alimentare controlli periodici. Community, versione, credenziali e OID devono corrispondere al vendor. Limitare l’SNMP alle sorgenti autorizzate, preferire SNMPv3 dove disponibile e non confondere un timeout con un account Radius offline.
Impostazioni generali e profili di sospensione
La voce Cambia profilo in base allo stato del servizio abilita due associazioni distinte: profilo da assegnare quando il servizio viene sospeso e profilo da assegnare quando viene terminato. Creare e provare prima entrambi i profili, verificando che blocchino o limitino davvero la navigazione prevista.
La riattivazione deve riportare l’account al profilo commerciale corretto. Non usare un profilo di sospensione come unico registro dello stato: servizio e account devono restare coerenti.
Interrogazione SNMP e snapshot
Nel pannello SNMP del dettaglio account selezionare il tipo apparato e impostare la community, visibile e inizialmente valorizzata con public, ma modificabile per singolo account. La stessa community viene usata sia dall’API MikroTik classica sia dall’Edge Agent; salvare le modifiche prima di interrogare. Ubiquiti, MikroTik, Albentia, Huawei e Cambium ePMP usano un unico catalogo OID amministrato centralmente; eventuali personalizzazioni possono essere limitate al singolo ISP.
Normalmente Verifica usa l’IP della sessione PPPoE online e non interroga l’ultimo indirizzo di una sessione chiusa. Se la CPE è in bridge, attivare Interroga un IP diverso, inserire il suo IP statico e premere OK: lettura live, verifica, Edge Agent, MikroTik e monitoraggi useranno il bersaglio salvato anche con PPPoE offline. Disattivando il flag e confermando si cancella l’override e torna la regola della sessione online.
Con tipo Generico vengono eseguiti soltanto dieci ping; con un tipo specifico si aggiunge la lettura SNMP come controllo indipendente. L’interrogazione manuale salva un campione valido, mentre la lettura automatica all’apertura resta live e non viene salvata. Lo storico si apre soltanto da Storico. L’assenza di risposta SNMP non annulla i risultati di connettività: controllare IP, routing, firewall, versione, community e tipo apparato.
Monitoraggio SNMP temporaneo
Monitoraggio temporaneo viene attivato volontariamente dall’operatore, raccoglie e salva fino a venti campioni con l’intervallo scelto e serve a confrontare stabilità e anomalie della CPE. Il processo pianificato interroga soltanto i monitor attivi e giunti a scadenza; con Edge Agent accoda la richiesta, attende il risultato e registra eventuali errori. Al raggiungimento del limite il monitor viene concluso automaticamente.
Controllare stato Agent, prossima esecuzione, conteggio e ultimo errore. Fermare esplicitamente un monitor non più necessario: la sola chiusura della pagina non interrompe il lavoro pianificato.
Metriche, filtri ed esportazione sessioni
Il dettaglio account calcola metriche delle connessioni degli ultimi trenta giorni e permette di filtrare lo storico. L’esportazione richiede obbligatoriamente un intervallo su inizio o fine sessione, viene preparata in background e produce file CSV o XLSX nella lista dedicata.
Scaricare solo i file necessari, limitarne i permessi e rimuoverli secondo la politica di conservazione. I dati di accounting descrivono utilizzo e indirizzi della connessione e non devono essere inclusi in screenshot pubblici.
Credenziali e comunicazioni al cliente
La funzione di invio e-mail usa il cliente associato e i modelli configurati. Prima dell’invio verificare destinatario, consenso, contenuto e ambiente. Una password Radius è una credenziale operativa: preferire processi che ne limitino esposizione e durata, senza copiarla in note, ticket o schermate.
Manutenzione pianificata del database Radius
Il vecchio richiamo HTTP è disattivato: la manutenzione usa gli script CLI. Il processo aggiorna l’ISP di appartenenza su accounting e post-auth, elimina le richieste post-auth più vecchie di 24 ore e chiude le sessioni duplicate lasciando aperta la più recente. Un secondo processo esegue il monitoraggio SNMP automatico.
Configurare scheduler, utente, log e alert sul server previsto dall’installazione. Non avviare gli script in parallelo senza controllo e verificare separatamente database di sistema e database Radius personalizzati.
Area Clienti e API
I widget dell’Area Clienti possono mostrare i dati consentiti dell’account e della connessione. Le API pubbliche espongono elenco, dettaglio, creazione, modifica, eliminazione, disconnessione, sospensione, attivazione, cessazione e stato traffico; i profili sono consultabili con i loro attributi.
Assegnare permessi API separati in lettura e gestione, rendere idempotenti le integrazioni e verificare l’esito nel modulo. Non mostrare password Radius o dati di altri clienti.
Checklist operativa
- Proteggere database e API Radius
- Registrare ogni NAS con IP sorgente e secret corretti
- Scegliere chi assegna gli indirizzi
- Evitare sovrapposizioni nei pool IPv4/IPv6
- Conoscere attributi e operatori dei profili
- Definire il realm prima degli account
- Collegare account, cliente, indirizzo e servizio
- Distinguere disconnessione e sospensione
- Controllare mai connessi e PPPoE senza servizio
- Configurare SNMP e Agent con minimo privilegio
- Proteggere esportazioni e credenziali