Ubiquiti UISP: configurazione e gestione apparati
Collegare UISP, associare marchi e MAC, adottare apparati e usare diagnostica e Device Manager in sicurezza.
Ultimo aggiornamento: 2026-08-19
Come nasce il collegamento
UISP non importa indiscriminatamente tutta la console. La lista nasce dagli apparati già presenti nel Magazzino o in ISP Dude con un MAC valido; il marchio stabilisce che quel dispositivo deve essere gestito da UISP. La console viene interrogata quando l’operatore apre esplicitamente il dettaglio.
Servono quindi tre elementi: modulo e permesso UISP, marchio associato al provider e MAC registrato sull’apparato.
Connessione API
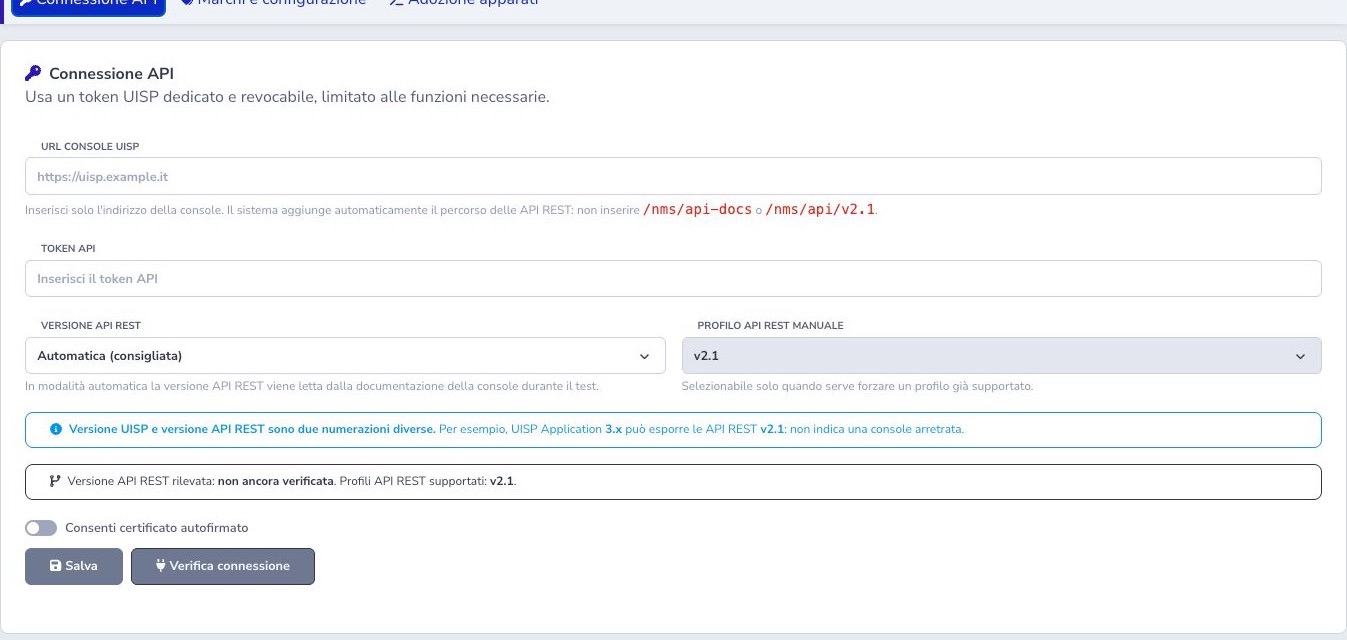
In UISP → Impostazioni → Connessione API inserire soltanto l’URL della console, senza aggiungere i percorsi /nms/api-docs o /nms/api/v2.1, e un token dedicato e revocabile.
La modalità automatica rileva il profilo REST dalla documentazione della console; la modalità manuale può forzare soltanto versioni supportate, inizialmente v2.1. La versione UISP Application e la versione API REST sono numerazioni diverse.
Consenti certificato autofirmato è un opt-in per console legacy. Lasciare attiva la verifica TLS salvo necessità controllata.
Verifica e diagnosi della connessione
Premere prima Salva e poi Verifica connessione. Il test prova rilevamento versione o lettura autenticata e accetta soltanto profili conosciuti.
Gli errori distinguono DNS, rifiuto, timeout, certificato, autenticazione, rate limit e risposta server senza esporre URL completi, token o payload. Correggere la causa e riprovare una sola volta.
Marchi e configurazione guidata
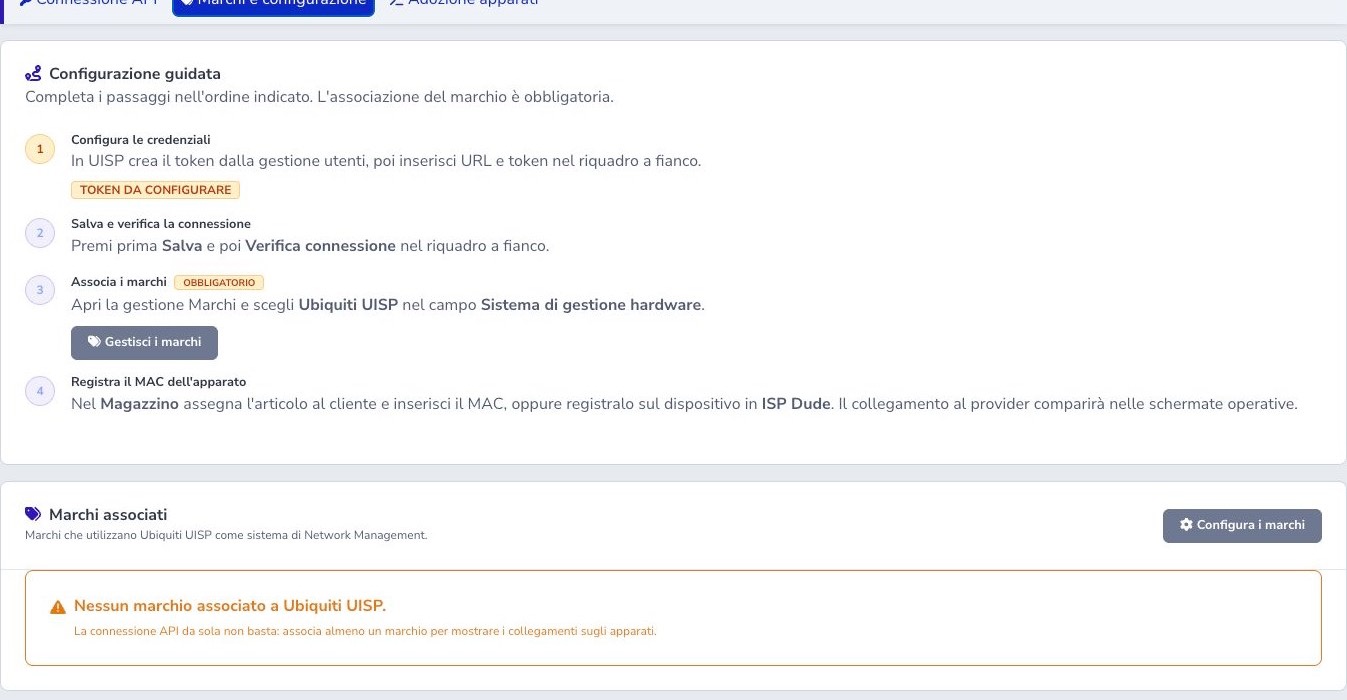
Aprire le impostazioni Marchi del Magazzino e scegliere Ubiquiti UISP come sistema di gestione hardware. L’associazione è obbligatoria: credenziali valide senza un marchio collegato non producono pulsanti UISP sugli apparati.
Successivamente registrare il MAC sull’articolo assegnato al cliente oppure sul dispositivo ISP Dude. Un’associazione storica a un modulo disattivato resta leggibile, ma non può essere riutilizzata su un nuovo marchio.
Elenco apparati e diagnostica MAC
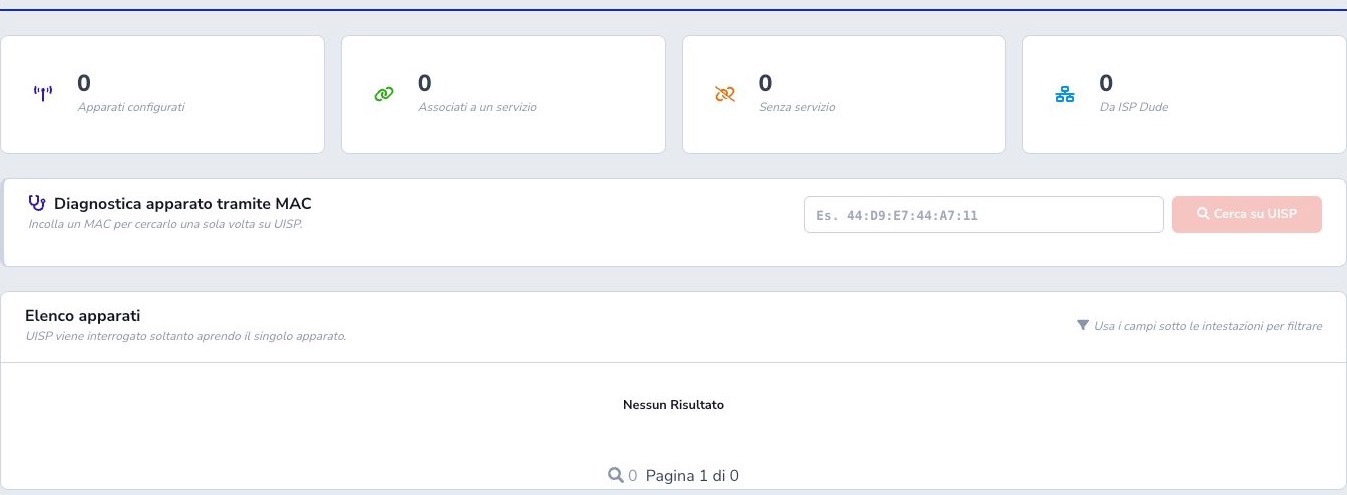
L’elenco mostra apparati configurati, associati a servizi, senza servizio e provenienti da ISP Dude. Le colonne comuni riportano apparato, cliente/servizio, identificativi, assegnazione e azioni.
La diagnostica MAC esegue una singola ricerca esplicita su UISP; non usa polling. L’elenco locale non chiama massivamente la console. Se un MAC non è valido il pulsante resta disabilitato.
Dettaglio apparato
Il dettaglio carica prima intestazione e skeleton, poi una sola richiesta recupera stato, identità, rete, CPU/RAM, radio, segnale e diagnostica. In caso di timeout la pagina resta aperta con Riprova.
Le station mostrano segnale, SNR/CINR e qualità. Gli access point mostrano KPI aggregati e station associate; il dettaglio di un client viene caricato solo su richiesta. Coordinate valide producono una mappa con altitudine e collegamento esterno.
Aggiornamento, cache e metriche intermittenti
Aggiorna sostituisce badge e card live mantenendo scroll, backup ed eventi. L’indice MAC/UUID dura pochi minuti, mentre il dettaglio viene richiesto a ogni apertura o refresh.
Se una lettura radio omette temporaneamente un valore, il modulo può mostrare l’ultima rilevazione valida con un badge. Stato operativo e anagrafica fresca non vengono mai sostituiti dalla cache con questa regola.
Device Manager e backup
Device Manager espone soltanto campi documentati e consentiti per Wireless, Network e System. Le modifiche restano locali finché l’operatore non conferma; il backend applica una allowlist, crea quando previsto un backup preventivo e richiede il permesso di scrittura.
La chiave wireless può essere mostrata temporaneamente tramite un’azione protetta e viene rimossa alla chiusura. Non tutte le console restituiscono i campi della propria GUI privata: un valore assente non va inventato usando endpoint interni non documentati.
Riavvio, firmware e autorizzazione
Riavvio e aggiornamento firmware richiedono conferme testuali e possono interrompere il servizio. Il dettaglio viene riletto prima dell’azione e una cache vecchia non autorizza la scrittura.
Un apparato unauthorized mostra Autorizza apparato: l’operatore deve scegliere un sito reale restituito da UISP e confermare. Gli apparati in adozione mostrano un comando disabilitato. Nessuna di queste operazioni va usata come prova documentale.
Adozione tramite Edge Agent
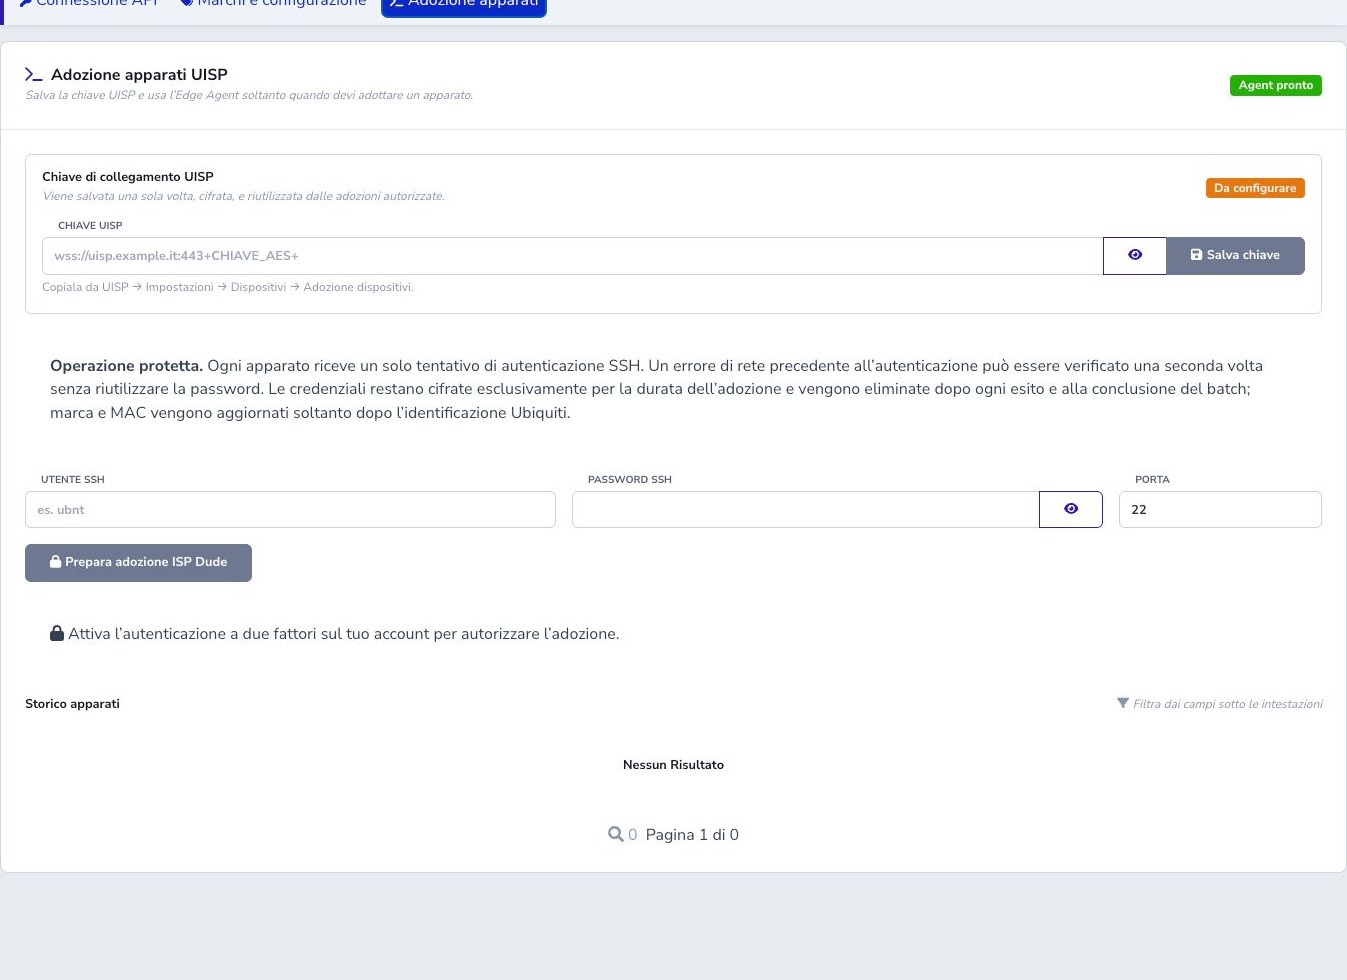
L’adozione parte dagli IP già presenti in ISP Dude e richiede Edge Agent compatibile, permesso di scrittura, 2FA, chiave UISP e credenziali SSH temporanee. Prima si salva la chiave cifrata, poi si prepara il batch; soltanto Avvia adozione richiede il codice 2FA.
Ogni apparato riceve un solo tentativo SSH. Le credenziali sono cifrate per la durata del batch e vengono eliminate dopo l’esito; marca e MAC si aggiornano soltanto dopo l’identificazione Ubiquiti. La prima compatibilità è limitata agli airMAX documentati.
Integrazione con Radius e ISP Dude
ISPRadius 2.0 e LucyRadius possono usare il MAC del CPE per cercare l’apparato nei provider Network Management autorizzati e aprire il dettaglio UISP con ritorno all’account. Una corrispondenza positiva già salvata per l’account viene riutilizzata senza ripetere la ricerca; Aggiorna ricerca forza una nuova verifica quando cambia l’apparato o il provider. I risultati vuoti restano temporanei, così una CPE aggiunta successivamente può essere scoperta.
La discovery non sostituisce lo stato Radius. Da ISP Dude, gli apparati collegati mostrano badge del marchio, link UISP e, quando l’Edge Agent è online, terminale SSH verso l’IP privato. Credenziali, input e output sono transitori.
Checklist
- Creare un token UISP dedicato e revocabile
- Inserire solo l’URL della console
- Salvare e verificare la connessione
- Distinguere versione applicazione e REST
- Associare almeno un marchio
- Registrare MAC corretti
- Aprire il dettaglio per interrogare UISP
- Fare backup prima delle modifiche
- Confermare consapevolmente riavvio e firmware
- Usare 2FA ed Edge Agent per l’adozione
- Non usare endpoint UISP privati non documentati